
“הנדלה”: תיאטרון הטרור הדיגיטלי של איראן
תקציר
המאמר מציג את קבוצת ההאקרים “הנדלה” כחלק ממערך תיאטרון הטרור הדיגיטלי של איראן, ומדגיש את תפקידה המרכזי בזירת הלוחמה הפסיכולוגית והתודעתית. פעילות הקבוצה משלבת מתקפות סייבר, הדלפות מידע ואיומים לצד קמפיינים תקשורתיים מתוכננים, שנועדו לעצב תודעה, להגביר תחושות של פחד וחרדה ולערער את תחושת הביטחון בקרב קהלי היעד. עוד עולה כי במהלך השנים התחולל שינוי בדפוסי המיתוג והמסרים של הקבוצה, ממסגור הנשען על נרטיבים פלסטיניים לעבר זיקה בולטת יותר לאינטרסים ולנרטיבים של איראן, במיוחד על רקע העימותים בין איראן לישראל. במסגרת זו מתוארת הנדלה כשחקן השפעה הפועל כשלוח (פרוקסי) איראני במרחב הסייבר, תוך שימוש בפעילות התקפית ובקמפיינים תודעתיים לשם עיצוב דעת קהל, השפעה על תפיסות ביטחון וקידום מסרים התואמים את האסטרטגיה האיראנית.
מילות מפתח: איראן, הנדלה, סייבר, לוחמה פסיכולוגית, השפעה, תודעה, תיאטרון הטרור.
מבוא
קבוצת ההאקרים הנדלה היא קבוצת סייבר התקפי מתוחכמת, המיוחסת לגורמים הפועלים מטעם משרד המודיעין האיראני. אף שאינה פועלת כגוף רשמי של המשטר האיראני, פעילותה משקפת זיקה ברורה לאינטרסים ולמסרים שהוא מבקש לקדם. הקבוצה אימצה את שמה ואת סמלה מהדמות המצוירת “הנדלה”, פרי יצירתו של הקריקטוריסט הפלסטיני נאג’י אל־עלי. הדמות, המתוארת כילד פלסטיני המפנה את גבו לצופה, מסמלת את חוסנו, עמידתו האיתנה והתמדתו של העם הפלסטיני. אימוץ דמות זו על ידי הקבוצה מעיד על זיקה אידאולוגית מובהקת ומלמד על ניסיון למצב את פעילותה כחלק ממאבק תודעתי רחב יותר. בחירה זו מקבלת משנה תוקף לנוכח העובדה שהקבוצה החלה לפעול בחודשים שלאחר מתקפת ה־7 באוקטובר 2023.[1] עיתוי זה, לצד המסרים הפרו־פלסטיניים הבולטים המופיעים באופן עקבי בפרסומיה מאז היווסדה, מתיישב עם הערכה שלפיה הקבוצה ביקשה למסגר את פעילותה בתחילת דרכה כחלק מהמאבק הפלסטיני ולגייס לגיטימציה לפעולותיה באמצעות הזדהות עם הנרטיב הפלסטיני.
החל מהקמתה בדצמבר 2023, הנדלה ביצעה מתקפות סייבר רבות, בעיקר נגד מטרות בישראל אך גם נגד יעדים באירופה, ארה”ב ומדינות המפרץ. יעדי הפגיעה כללו מערכות בריאות, תקשורת, מידע, חינוך, ממשל ובטחון. בעוד שהאקרים המופעלים על ידי מדינות (כגון אלה ברוסיה, צפון קוריאה, סין וסוריה) הם חשאיים, הנדלה פועלת בגלוי בהתאם לתכנית עבודה שפורסמה וחושפת בגלוי את פעולותיה, יעדיה והישגיה. אופן פעולה זה מאפשר ללמוד את האסטרטגיות והטקטיקות בהן משתמשות קבוצות האקרים טרוריסטיות.
מסמך זה בוחן את מקומה של הנדלה במערך הסייבר וההשפעה המזוהה עם איראן. באמצעות ניתוח פעילותה המקוונת, מבצעי הסייבר שיוחסו לה, דפוסי הפעולה והמסרים שהיא מקדמת, מבקש המאמר לעמוד על תפקידה המרכזי בתיאטרון הטרור הדיגיטלי של איראן החל מהקמתה ועד פעילותה במהלך ההסלמה עם איראן בשנת 2026. לצורך כך, המחקר מנתח את פרסומי הקבוצה, את מבצעיה ואת הנרטיבים שהיא מקדמת במרחב הדיגיטלי.
“מחרבות ברזל” ל”שאגת הארי”: התפתחות פעילותה של הנדלה
הנדלה מציגה את פעילותה במסגרת האקטיביזם הדיגיטלי (Hacktivism), אולם מאפייני פעילותה, יעדיה ואופי פעילותה מציבים אותה כחלק ממערך הסייבר ההתקפי המזוהה עם איראן. מאז תחילת פעילותה בדצמבר 2023 השתלבה הקבוצה במארג יחידות הסייבר הפועלות לקידום האינטרסים של המשטר האיראני, לצד קבוצות נוספות המיוחסות למשרד המודיעין האיראני (MOIS) ולמשמרות המהפכה (IRGC).[2] יחידות אלה עושות שימוש במרחב הסייבר לצורך קידום מגוון יעדים, ובהם ריגול, פגיעה ביריבים ובמתנגדי המשטר, לוחמה פסיכולוגית, מבצעי השפעה והפצת תעמולה. רבות מקבוצות הסייבר הפועלות במסגרת מערך זה נחשפו לאורך השנים על ידי מדינות מערביות, חברות אבטחת מידע וכלי תקשורת בינלאומיים כקשורות באופן ישיר או עקיף למשטר האיראני ולמשמרות המהפכה.
הנדלה מפעילה מגוון טכניקות סייבר התקפי, ובהן פריצות לאתרים והחלפת תוכן במסרים פוליטיים (Defacement), הדלפת מידע (Data Leaks), מתקפות מניעת שירות (DDoS), פישינג, כופרה והפצת תעמולה ברשתות חברתיות ובפלטפורמות מסרים. עיקר פעילותה מכוון נגד מטרות ישראליות, ובהן מוסדות ציבור, חברות פרטיות, גופים ביטחוניים ואישי ציבור, לצד גורמים בינלאומיים הנתפסים כאויבי איראן, כתומכי ישראל או כמתנגדי המשטר האיראני.[3] בחינת דפוסי הפעילות של הקבוצה מצביעה על התפתחות הדרגתית בבחירת המטרות.
על רקע מתקפת ה־7 באוקטובר ופרוץ מלחמת “חרבות ברזל”, מיקדה הקבוצה את פעילותה בעיקר בחברות ובארגונים מהמגזר הפרטי, אשר הוצגו על ידה כגורמים המשתלבים במערך התמיכה האזרחי והכלכלי של ישראל ושל מערכת הביטחון שלה. החל מאמצע שנת 2025 ניכר מעבר גובר לעבר יעדים ממשלתיים, ביטחוניים ופוליטיים, לרבות גופי ביטחון, משרדי ממשלה ובכירים ישראלים. במקביל התרחבה פעילותה התודעתית והתגבר השימוש בהדלפות מידע, בחשיפת פרטים אישיים ובפרסום טענות לחדירה לחשבונות תקשורת אישיים, במטרה לייצר תהודה ציבורית ותקשורתית רחבה.[4]
במהלך מבצע “שאגת הארי” בשנת 2026 ניכרה התייצבות ברורה של קבוצת הנדלה לצד איראן. אף שבמהלך מלחמת 12 הימים ביוני 2025 כבר נרשמה עלייה משמעותית בהיקף פעילותה[5] ובמידת הזדהותה עם הנרטיב האיראני, אירועי 2026 סימנו הסלמה נוספת והעלאת מדרגה בתמיכתה הפומבית באיראן ובמעורבותה במערכה התודעתית ואף במערך המבצעי שניהלה.
עד לפרוץ מבצע “שאגת הארי” התמקדו מרבית פעולותיה של הנדלה ביעדים ישראליים, ובמידה פחותה גם במטרות אמריקאיות ובגורמים שנתפסו על ידה כמתנגדי המשטר האיראני. עם זאת, במהלך העימות ואף במהלך הפסקת האש, חל גיוון משמעותי במאגר היעדים של הקבוצה, באופן ששיקף התאמה גוברת לדפוסי הפעולה, לסדרי העדיפויות ולמוקדי העימות של איראן עצמה. במקביל למערכה הקינטית שניהלה איראן נגד ישראל ומול ארצות הברית ומדינות המפרץ, פעלה הנדלה במרחב הסייבר נגד יעדים המזוהים עם אותם מוקדי עימות. אל מול ארה”ב למשל, הנדלה טענה כי פרצה לחברת המכשור הרפואי האמריקאית Stryker ומחקה באמצעות “איפוס מרחוק” למעלה מ־200,000 מחשבים, שרתים וטלפונים חכמים של עובדי החברה ב־79 מדינות תחת ההגיון “כנקמה על מתקפות סייבר מתמשכות נגד תשתיות ציר ההתנגדות”. כמו כן, טענה כי פרצה למייל האישי של ראש ה-FBI. הפרסום הפומבי של הקבוצה, שהופץ כלל תמונות אישיות מקבצים של פאטל ומה שנטען כקורות החיים המקצועיים שלו.
כמו כן, במהלך מבצע “שאגת הארי” ניתן היה לזהות במספר מקרים התאמה ברורה בין בחירת המטרות של הנדלה לבין ההיגיון האסטרטגי שהנחה את פעילותה של איראן באותה עת. כך למשל, לצד תקיפות איראניות נגד תשתיות אנרגיה, יוחסו להנדלה פעולות סייבר נגד תחנות דלק בירדן כאשר לטענת הקבוצה סגרה אותן בתגובה ל”בגידה” של שליטי ירדן (באיראן). כך גם היה נגד מתקני אנרגיה וגז במדינות המפרץ שהבולטים בהם הייתה הדלפת מסמכים מארמקו, בערב הסעודית ופרסום המסמכים באתר האינטרנט של הנדלה.
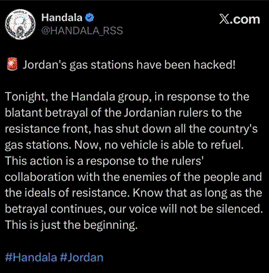
פרסום של קבוצת הנדלה על תקיפת סייבר נגד תחנות דלק בירדן
במרץ 2026 הודיע משרד המשפטים האמריקאי על תפיסת אתרי האינטרנט של קבוצת הנדלה ועל השבתתם, במסגרת מאמץ מתמשך לשיבוש פעולות סייבר שיוחסו למשרד המודיעין והביטחון של הרפובליקה האסלאמית של איראן (MOIS) גוף המודיעין המרכזי של המשטר האיראני. במסגרת זו, טען ה־FBI כי פעילותה המקוונת של הנדלה נועדה לקדם מבצעי השפעה ולוחמה פסיכולוגית נגד יריבי המשטר האיראני.[6]
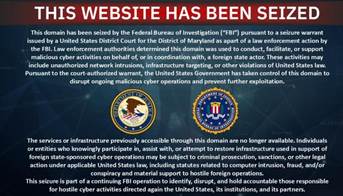
ההודעה של ה FBI שמופיעה באתר של “הנדלה“
הצד התקשורתי-פסיכולוגי של הנדלה
כמו ארגוני טרור רבים, גם קבוצת הנדלה שואפת להשיג חשיפה ציבורית רחבה, בהתאם לאסטרטגיית “תיאטרון הטרור”[7]. אסטרטגיה זו באה לידי ביטוי בשורה של אירועים בולטים, החל במתקפת הטרור באולימפיאדת מינכן בשנת 1972, דרך פיגועי ה־11 בספטמבר בניו יורק ובוושינגטון בשנת 2001 ומתקפת ה־7 באוקטובר 2023, ועד לגלי הטרור הפלסטיניים המכוונים נגד ישראל כיום – הנפגעים האמיתיים מהפיגועים אינם רק הקורבנות הישירים, אלא גם קהלי הענק הצופים באירועים טראומטיים אלה על בימות התקשורת. חוקרי טרור ותקשורת כינו את התופעה “תיאטרון הטרור”, כדי להדגיש את השימוש הדרמטי בהפקה כמעט תיאטרלית, שמטרתה החשיפה על בימתה העולמית של תקשורת ההמונים. הטרוריסטים המודרניים למדו על ערכם של מופעי “תיאטרון הטרור” והחלו לתכנן את פעילויותיהם בהתאם לשיקולים תקשורתיים, להפיק פיגועים ראוותניים ואף לנהל נוכחות פעילה באלפי אתרי אינטרנט ורשתות חברתיות. הגדילו לעשות אנשי דאע”ש שהעלו מופעי אימים מזעזעים של עריפות ראשים, שריפת קורבנות, טבח המוני, הטבעת אסירים ועוד. העצמת האירוע הושגה על ידי סרטוני זוועה שתיעדו את הטבח באיכות הפקה גבוהה ועריכה מקצועית, סרטונים שהועלו לאינטרנט וקודמו ברשתות חברתיות. אם בעבר, בעת “התקשורת הישנה”, היו במערכות העיתונים, הרדיו והטלוויזיה עורכים אחראים ששימשו כ”שומרי סף” וסיננו את התמונות הקשות, הרי היום הכל “פתוח”, אין שומרי סף או עורכים סלקטיביים באינטרנט וברשתות החברתיות.
כיום, באמצעות האינטרנט ופלטפורמות דיגיטליות חותרים ארגוני טרור בעלי מודעות לתקשורת להפעיל את אסטרטגיית “הנראות המירבית” (Visibility Strategy). הנדלה מפעילה אסטרטגיה זו המיועדת להשגת חשיפה תקשורתית ובאמצעותה השפעה על קהלי יעד על ידי שילוב של מספר אמצעים:
- פרסום מיידי של כל פעולת פריצה או תקיפה ברשת
- שימוש בהאשטגים ותיוגים במגוון רשתות חברתיות
- הפצת מסרים במספר פלטפורמות ושפות שונות במקביל
- צירוף תמונות, איורים, צילומי מסמכים, סרטונים ועוד לפרסומי הקבוצה
- פתיחה מחודשת של אתרים או קבוצות ברשת שנסגרו על ידי רשויות.
ניתוח דפוסי הפעולה של קבוצת הנדלה מצביע על כך שפעילותה נשענת על אסטרטגיה סדורה המשלבת מתקפות סייבר עם קמפיינים תודעתיים מתוכננים היטב. בחינת אופן הפרסום וההפצה של הודעות הקבוצה מלמדת כי מרבית פעילותה המבצעית מלווה במאמץ תקשורתי מתמשך שנועד למקסם את האפקט הפסיכולוגי והציבורי של כל אירוע. הקמפיינים שמפעילה הנדלה מאופיינים לרוב במבנה רב־שלבי: בשלב הראשון מופצים איומים, רמזים או הבטחות לחשיפות עתידיות במטרה לעורר סקרנות, חרדה וציפייה בקרב קהל היעד; בשלב השני מפורסם מידע חלקי לצד הצדקות אידיאולוגיות לפעולה, תוך ניסיון למסגר את המתקפה כחלק ממאבק פוליטי או מוסרי רחב יותר; ובשלב האחרון מתבצעת חשיפה מלאה של המידע שהושג, לעיתים באמצעות הדלפה פומבית או הצעתו למכירה, במטרה להאריך את מחזור החיים התקשורתי של האירוע ולהעצים את השפעתו הציבורית.[8]
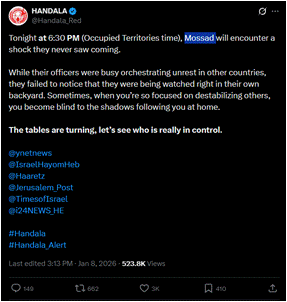
דוגמה מובהקת לדפוס פעולה זה ניתן למצוא בקמפיין “RedWanted”, שבמסגרתו פרסמה הקבוצה באופן שיטתי הדלפות הנוגעות לאישים פוליטיים וביטחוניים ישראלים. הקמפיין התאפיין בשפה אחידה, בעיצוב גרפי עקבי ובדפוסי פרסום חוזרים, המעידים על תכנון מוקדם ועל הבנה מעמיקה של מנגנוני השפעה תקשורתיים. הנדלה משתמשת בחשיפה תקשורתית לשם האדרת פעילותה כגורם סייבר התקפי משמעותי ומצליח אך פעילות זו באה יותר להעצמה של האפקט הפסיכולוגי ופחות לנזק אמיתי לתשתיות או ארגונים. כך, למשל, הקבוצה פרסמה ברשת הטוויטר (X) הודעות מאיימות כגון: “אנחנו בוחרים את מה שאתם מפחדים ממנו בהמשך”
כחלק מניסיון לייצר השפעה פסיכולוגית. פעילותה של הנדלה בלוחמה פסיכולוגית נשענת על שילוב אמצעים כגון:
- הכרזות פומביות על תקיפות עתידיות ובכלל זה איומים הדרגתיים (“teasing”) לפני תקיפה
- הצגת הישגים בפריצות לאתרים, טלפונים, מערכות ממוחשבות
- הדלפות (“hack-and-leak”) של תכנים מוצפנים
- תיוג כלי תקשורת ועיתונאים להעצמת חשיפה
השילוב של התקפות מיועדות להשגת חשיפה תקשורתית, הפעלת כלים להשגת נראות מירבית בתקשורתית ופעולות המיועדות לשמש ללוחמה פסיכולוגית מלוות גם במאמץ שיטתי לעצב את הנרטיב הקשור לקבוצה ומניעיה. הנדלה עושה שימוש מתוחכם במסגור תקשורתי שמיועד להציג את הקבוצה כקול “אותנטי” של התנגדות עממית תוך שימוש בדימויים חזותיים וסמלים תרבותיים להגברת הזדהות. טקטיקות אלה מתיישבות עם עקרונות מוכרים בתעמולה מודרנית, שבהם הנרטיב חשוב לא פחות מהפעולה עצמה.
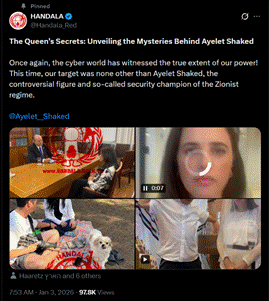
מימין: פרסום בעמוד הטוויטר של קבוצת ההאקרים הנדלה על פריצה לטלפון של איילת שקד כחלק מקמפיין RedWanted “סודות המלכה: חשיפת המסתורין מאחורי איילת שקד”: שוב, עולם הסייבר ראה את עוצמתנו האמיתית! הפעם, המטרה שלנו הייתה לא אחרת מאשר איילת שקד, הדמות השנויה במחלוקת ומה שנקראת אלופת הביטחון של המשטר הציוני”; משמאל: פרסום של מידע אודות איש מוסד לכאורה, כאשר לפוסט תויגו חשבונות הטוויטר של ערוצי חדשות מרכזיים בישראל.
המסרים והנרטיבים שבבסיס מאמצי ההשפעה של הנדלה
ניתוח השיח של קבוצת הנדלה מלמד כי היא ממסגרת את פעילותה באמצעות רטוריקה אידיאולוגית המעניקה לגיטימציה לפעולותיה. עד מבצע “שאגת הארי”, ההצדקה המרכזית נשענה על הצגת המתקפות כהבעת תמיכה בפלסטינים על רקע מלחמת “חרבות ברזל”, תוך הצגת הפעילות כחלק ממאבק פוליטי ואידיאולוגי רחב יותר. לצד זאת, הקבוצה עושה שימוש בדה־לגיטימציה של הנהגה ישראלית, במטרה לערער את אמון הציבור במקבלי ההחלטות ולהציגם כבלתי כשירים או כמי שאינם מסוגלים להגן על מערכות המדינה. באמצעות מסגור זה, פעולות הסייבר מוצגות לא רק כאמצעי תקיפה, אלא גם ככלי להעברת מסרים פוליטיים ותודעתיים.[9]
נרטיב מרכזי נוסף בשיח של הנדלה הוא הדגשת עליונותה המבצעית במרחב הסייבר. הקבוצה מרבה להציג את עצמה כבעלת יכולות חדירה מתקדמות וגישה למערכות רגישות, תוך שימוש בשפה המדגישה שליטה, עומק חדירה ועליונות טכנולוגית. מסרים אלה מלווים לעיתים בפרסום מידע שדלף לכאורה, במטרה לחזק את אמינות הטענות ולהמחיש את יכולותיה המבצעיות. במקביל, הקבוצה מטפחת תדמית של נוכחות מתמדת במערכות היעד באמצעות מסרים המדגישים מעקב רציף ויכולת גישה למידע רגיש. רטוריקה זו משרתת שני יעדים משלימים: חיזוק תדמית הכוח של הקבוצה והגברת תחושת האיום והחשיפה בקרב קהלי היעד.[10]
ניתוח פרסומי הנדלה לאורך תקופת המחקר מצביע על שינוי הדרגתי בנרטיב שמקדמת הקבוצה. בשלביה הראשונים נשענה הרטוריקה של הנדלה על מסגור פלסטיני מובהק, אשר הדגיש תמיכה בפלסטינים וב”ציר ההתנגדות”, לצד התייחסויות חוזרות לעזה ולפעולות שהוצגו כתגובה לפגיעה בפלסטינים. מגמה זו מתיישבת גם עם בחירת השם “הנדלה” זמן קצר לאחר אירועי ה־7 באוקטובר 2023 ועם אימוץ דמות המזוהה באופן מובהק עם הנרטיב הלאומי הפלסטיני. בשלב זה הציגה הקבוצה את פעילות הסייבר שלה כהמשך ישיר למאבק הפלסטיני וכחלק ממערך ההתנגדות לישראל. למשל הצדקה מסוימת כללה נקמה לניסיון חיסול של מחמד דף.
עם זאת, ככל שחלה הסלמה בין איראן לישראל, ניכר שינוי במוקד השיח של הקבוצה. לצד המשך השימוש בסמלים ובמסרים פרו־פלסטיניים, גבר העיסוק בנושאים הקשורים ישירות לאיראן ולאינטרסים של המשטר האיראני. כך, למשל, פרסומים רבים הציגו מתקפות סייבר כתגובה ל”תקיפות אמריקאיות נגד אזרחים איראנים”, ל”רצח ילדי מינאב” או לפעולות שיוחסו לישראל ולארצות הברית נגד איראן. במקביל, הקבוצה פרסמה את פרטיהם של 600 אנשים שהוגדרו על ידה כקשורים למוסד בתוך איראן, חשפה לכאורה גורמים שפעלו נגד המשטר האיראני, ופרסמה מידע על גורמים נוספים שהוצגו כאחראים לפעילות נגד איראן.
יתרה מכך, במהלך המלחמה הפכה הנדלה במידה רבה לשופר של המסרים האיראניים במרחב הדיגיטלי. לצד פעילות הסייבר שיוחסה לה, שימשו ערוצי הקבוצה להפצת איומים, מסרי הרתעה ותעמולה התואמים את המסרים שהעבירו גורמים איראניים רשמיים. כך למשל, בשני מקרים שונים פרסמה הקבוצה אזהרות מפני תקיפה קרובה נגד ישראל, תוך שימוש בניסוח: “בתוך השעות הקרובות, שאגת אש מהירה ועזה תגיע למקומות שזוהו לאחרונה בשמיים החשוכים מעל השטחים הכבושים במקרה אחר, דווח בתקשורת הישראלית על גל הודעות איום של הנדלה בוואטסאפ בניסיון להשפיע על הקהל הישראלי : “נתניהו, מנהיג כת אפשטיין, מנסה לשמור על עמדת הסמכות שלו על ידי ביצוע מעשה נוסף של טיפשות חסרת אחריות. זוהי אזהרה לכם, התושבים היהודים של השטחים הכבושים: התכוננו למטח של טילי סייד מאג’יד אם לא תשימו סוף לטיפשות הזו. אתם תבלו בקרוב שבועות במקלטים שלכם, לכן הצטיידו באספקה כבר עכשיו”[11]. במקרה אחר, חשבון הדוא”ל של הנדלה שימש לשליחת איומי מוות למתנגדי משטר ועיתונאים איראנים המתגוררים בארצות הברית ומחוצה לה .
לקראת המונדיאל ועל רקע המתיחות המתמשכת בין ארה”ב לאיראן, פרסמה הנדלה טענה שלפיה במשך מספר חודשים הייתה לה גישה לרחפני האבטחה של ה־ FBI, המצוידים במערכות לזיהוי פנים ולסריקת לוחיות רישוי ואשר נועדו, לכאורה, למבצעי סיכול טרור. לטענת הקבוצה, המידע שנאסף על ידי רחפנים אלה, ובכלל זה תצלומים, נתוני מעקב ומידע על אנשי ה־ FBI עצמם, הועבר גם לידיה. במסגרת הפרסום הציגה הנדלה תמונות שלטענתה הופקו מאותם רחפנים, וטענה כי הן מהוות הוכחה לכך ש”מערך הביטחון האמריקאי אינו אלא הצגה ריקה מתוכן”. מעבר לטענה הטכנולוגית עצמה, הפרסום נועד להמחיש את אחד המוטיבים המרכזיים בפעילות הקבוצה, הצגת יכולת חדירה עמוקה למערכות ביטחוניות.
סיכום ומסקנות
קבוצת ההאקרים הנדלה מהווה כלי משמעותי במערך תיאטרון הטרור הדיגיטלי של איראן, ופועלת במודל בו תקיפות הסייבר משמשות בסיס ליצירת תהודה תקשורתית ולהעצמת השפעה פסיכולוגית. הקבוצה מפעילה אסטרטגיית נראות רחבה הכוללת פרסום איומים, הדלפות מידע, חשיפת פרטים אישיים, הפצת מסרים ברשתות חברתיות וניהול קמפיינים מתמשכים שנועדו להאריך את מחזור החיים התקשורתי של כל תקיפת סייבר. באמצעות כלים אלה היא מבקשת לעצב תודעה, להגביר תחושות של חשיפה ופגיעות, לערער את תחושת הביטחון של קהלי היעד ולחזק את הנראות הציבורית של פעילותה.
ממצא מרכזי נוסף הוא ההעמקה הניכרת של הזיקה בין פעילותה של הנדלה לבין האינטרסים האסטרטגיים של המשטר האיראני. בעוד שבשלבי פעילותה הראשונים נשענה הקבוצה על מיתוג פלסטיני מובהק ועל מסרים המזוהים עם המאבק הפלסטיני ועם מלחמת “חרבות ברזל”, בהמשך ניכרה התאמה גוברת בין יעדיה, מסריה ודפוסי פעולתה לבין סדר היום האסטרטגי של איראן. מגמה זו בלטה במיוחד במהלך מבצע “שאגת הארי”, שבמהלכו התרחבה פעילות הקבוצה לעבר מטרות ויעדים שעלו בקנה אחד עם מוקדי העימות של איראן ועם הנרטיבים שקידם המשטר האיראני באותה עת.
התפתחות זו משקפת במידת מה את הזיקה בין הנדלה לבין איראן ואת השתלבותה במערך הסייבר המזוהה עם המשטר האיראני. בהקשר זה, המיתוג הפלסטיני שאימצה הקבוצה, לצד השימוש בדמותו של הנדלה ובנרטיבים של “ציר ההתנגדות”, סיפקו מסגרת אידיאולוגית ולגיטימציה ציבורית שאפשרו לה לפעול תוך קידום מסרים ואינטרסים החופפים במידה רבה לאלו של המשטר האיראני.
בסיכומו של דבר, הנדלה מייצגת מודל של פרוקסי דיגיטלי במרחב הסייבר, המשלב יכולות תקיפת סייבר ולוחמה פסיכולוגית במסגרת אסטרטגיה אחת. פעילותה של הקבוצה ממחישה את מקומה המרכזי של הלוחמה הפסיכולוגית וההשפעה בעימותים בני זמננו ואת תפקידם הגובר של שחקני סייבר במערך זה.
[1] Idan Dror and Hadar Eichler, “Handala Hack: What We Know About the Rising ThreatActor”, Check Point Report (July 16, 2024), https://cyberint.com/blog/threat-intelligence/handala-hack-what-we-know-about-the-rising-threat-actor/
[2] Avi Davidi, “Cyber as A Continuation of War By Other Means: Iranian “Handala” Activity,Special Report by the Jerusalem Institute for Strategy and Security (August 2025), https://jiss.org.il/en/davidi-cyber-as-the-continuation-of-war-by-other-means/.
[3] Cyber Desk. (2025, December 31). Bibi Gate: Handala Hack Team—A mask for Iranian psychological warfare. International Institute for Counter-Terrorism (ICT). https://ict.org.il/bibi-gate-handala-hack-team-a-mask-for-iranian-psychological-warfare/
[4] Haberfeld, D., & Weimann, G. (2026). Iran’s “Handala”: Cyberterrorism or Psychological Terrorism?. Studies in Conflict & Terrorism, 1-16.
[5] Haberfeld, D., & Weimann, G. (2026). Iran’s “Handala”: Cyberterrorism or Psychological Terrorism?. Studies in Conflict & Terrorism, 1-16.
[6] U.S. Department of Justice. (2026, March 19). Justice Department disrupts Iranian cyber-enabled psychological operations. Office of Public Affairs. https://www.justice.gov/opa/pr/justice-department-disrupts-iranian-cyber-enabled-psychological-operations
[7] Weimann, G., & Winn, C. (1993). The theater of terror: Mass media and international terrorism. Longman.
[8] Haberfeld, D., & Weimann, G. (2026). Iran’s “Handala”: Cyberterrorism or Psychological Terrorism?. Studies in Conflict & Terrorism, 1-16.
[9] Haberfeld, D., & Weimann, G. (2026). Iran’s “Handala”: Cyberterrorism or Psychological Terrorism?. Studies in Conflict & Terrorism, 1-16.
[10] Haberfeld, D., & Weimann, G. (2026). Iran’s “Handala”: Cyberterrorism or Psychological Terrorism?. Studies in Conflict & Terrorism, 1-16.
[11] גל, א’. (2026, 27 באפריל). מאות אלפי ישראלים קיבלו מסר מאיים: “נתניהו, המנהיג של כת אפשטיין“. מעריב. https://www.maariv.co.il/news/israel/article-1314706
